
Codiatech Blog
GitHub AI Scan için kontrollü bir depo pilotu nasıl yürütülür?
GitHub, depo düzeyinde AI Scan ayarını REST API’ye açtı. Hangi depolarda pilot yapılacağını, taramayı kimin başlatacağını ve sonuçların nasıl değerlendirileceğini planlayın.
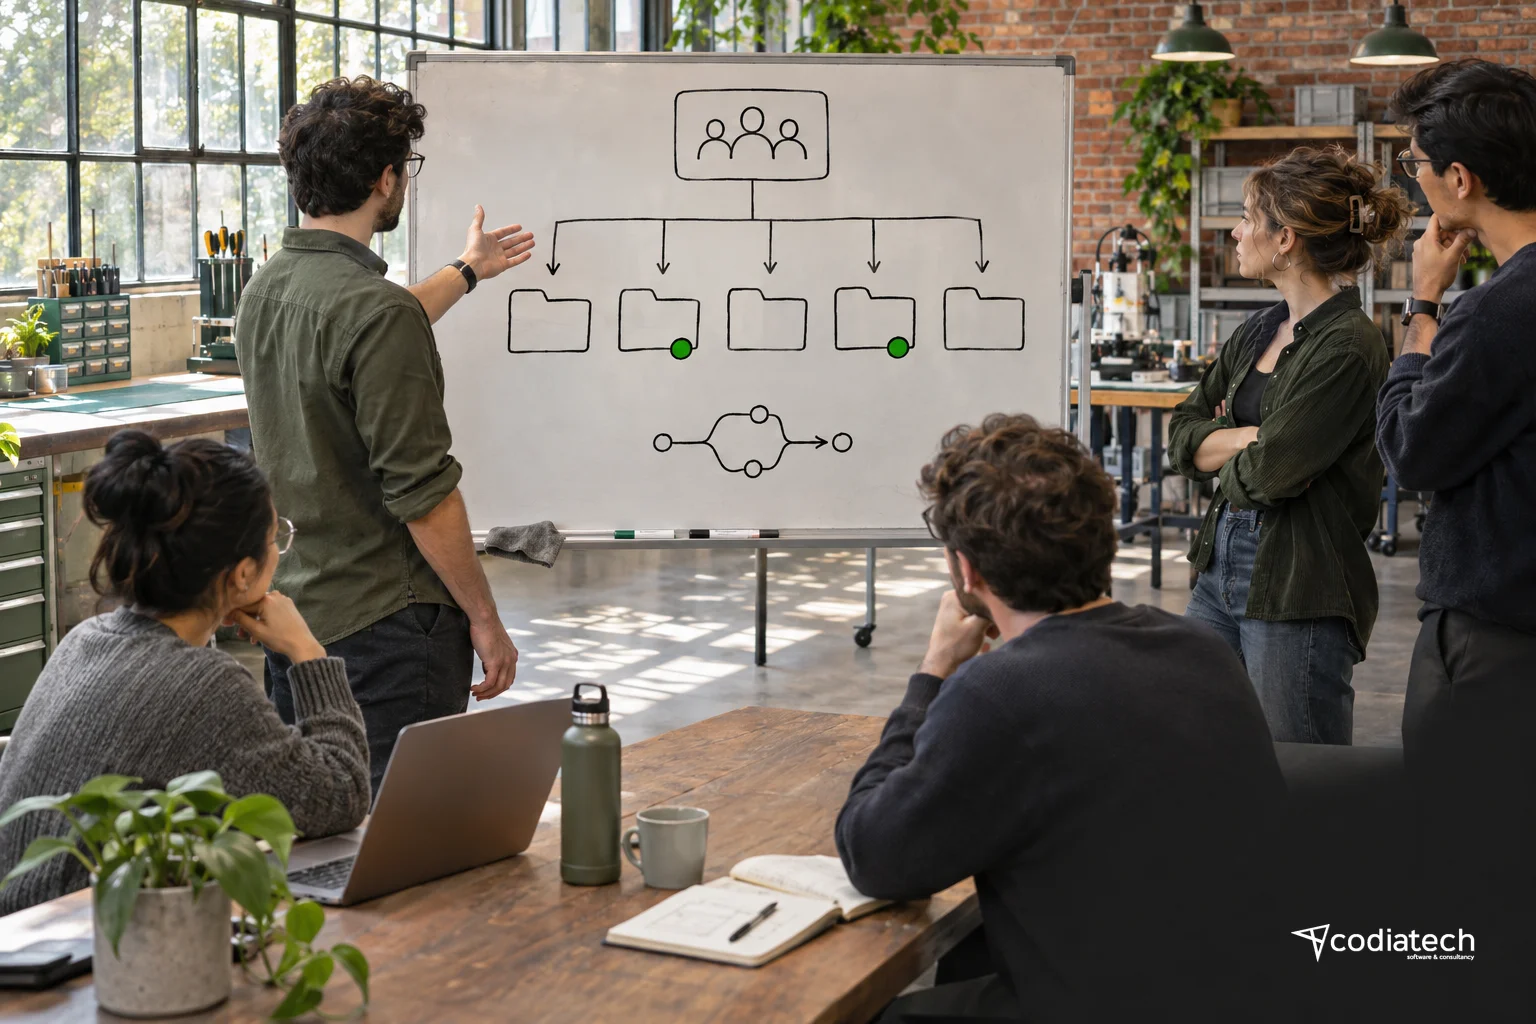
GitHub, 13 Kasım 2026'da depolar için AI Scan ayarının kurum ve depo düzeyinde REST API ile yönetilebildiğini duyurdu. Her depoda paneli ayrı ayrı açmadan ayarı okuyup güncellemek mümkün. Özellik genel önizlemede. Bir güvenlik ekibi için ilk karar, ayarı nerede etkinleştireceği ve ilk taramaları kimin yürüteceği. GitHub duyurusu
Yeni API hangi işlemi yapıyor?
Kurumlar /orgs/{org}/code-scanning/ai-scan, depolar ise /repos/{owner}/{repo}/code-scanning/ai-scan üzerinden GET ile ayarı okuyabiliyor ve PATCH ile değiştirebiliyor. Yeni repository_scan alanı depo taramasına, mevcut pr_scan alanı pull request taramasına ait. Depo taraması etkinleştirildiğinde, yazma yetkisi olan bir kullanıcı varsayılan dal için taramayı isteğe bağlı olarak başlatabiliyor. GitHub REST API belgeleri
Kurum politikasından etkilenen depoları çıkarın
Kurum ayarı kapalıysa depo bazında etkinleştirme yapılamıyor. Açık olduğunda uygun depolar ayarı devralıyor ve depo yöneticileri kendi depolarında kapatabiliyor. Dolayısıyla birkaç depoda pilot planlarken kurum genelinde hangi depoların özelliğe erişeceğini de hesaba katın. Kurum yöneticisinin kararıyla taramayı çalıştıracak kişilerin yetkilerini ayrı kaydedin.
Önce GET ile mevcut ayarları kaydedin. Örneğin, bir API servisi ve bir arka plan işçisi seçip her birine bir inceleme sorumlusu atayın. Kurum politikasını değiştirecekseniz, kurum genelinde kapsamı kabul edebildiğinizden emin olun veya zaten uygun ayarı olan bir kurumda başlayın. İşletme politikası etkinleştirmeyi engellerse GitHub 422 döndürüyor. Aynı istekte iki ayardan biri engellenirse ikisi de değişmiyor. Bu durumda yanıtı inceleyin ve politika sahibine iletin. Ayar kapsamı ve hata davranışı
İlk taramayı gerçek bir bulgu incelemesine dönüştürün
Yazma yetkisi olan sorumlu ilk taramayı başlatsın. Her çalıştırmanın Code Security AI kredisi kullandığını dikkate alarak önce ilgili bütçeyi ve harcamayı kimin izleyeceğini belirleyin. Tarama sonucundaki her bulgu için etkilenen kod yolu, erişim ön koşulları, güvenlik etkisi ve doğrulama adımını kaydedin. Mevcut CodeQL uyarılarıyla örtüşüyorsa iki kaydı birlikte inceleyin.
Bir düzeltme birleştiğinde uygun regresyon testini çalıştırın ve bulgunun durumunu doğrulayın. Önizleme döneminde birleşme yeni bir AI Scan çalıştırmadığı için tekrar tarama gerekiyorsa bunu ayrıca planlayın. Zamanlanmış tarama, push sonrasında otomatik çalıştırma ve self-hosted runner desteği mevcut sınırlar arasında. GitHub AI Scan belgesi
Pilotu hangi koşullarda genişletmeli?
Karar toplantısına dört sayı götürün. İncelenen bulgu adedi, doğrulanan bulgu adedi, inceleme süresi ve tüketilen kredi. Ayrıca her depoda bulguları kimin devraldığını kaydedin. İşe yarayan bulgular ekip tarafından değerlendirilebiliyorsa yeni depoları küçük gruplarla ekleyin. Kod güvenliği açısından kapsamlı inceleme için mevcut kontrolleri sürdürün; GitHub, aracın varsayılan dalda incelemek üzere kod parçaları seçtiğini ve tüm dosyaları ayrıntılı incelemediğini belirtiyor.
Kurum sahipliğindeki açık depolar uygun. Özel veya dahili depolar GitHub Code Security ya da GitHub Advanced Security gerektiriyor. Duyurudaki yönetim özelliği GitHub Enterprise Server'ı desteklemiyor. Pilot başlamadan önce plan ve kurum politikasını doğrulayın. GitHub erişilebilirlik koşulları
Codiatech’in bulut ve DevOps hizmetleri kapsamında, depo politikalarının ve güvenlik bulgularının dağıtım süreçlerine nasıl bağlanacağını değerlendirebilirsiniz.